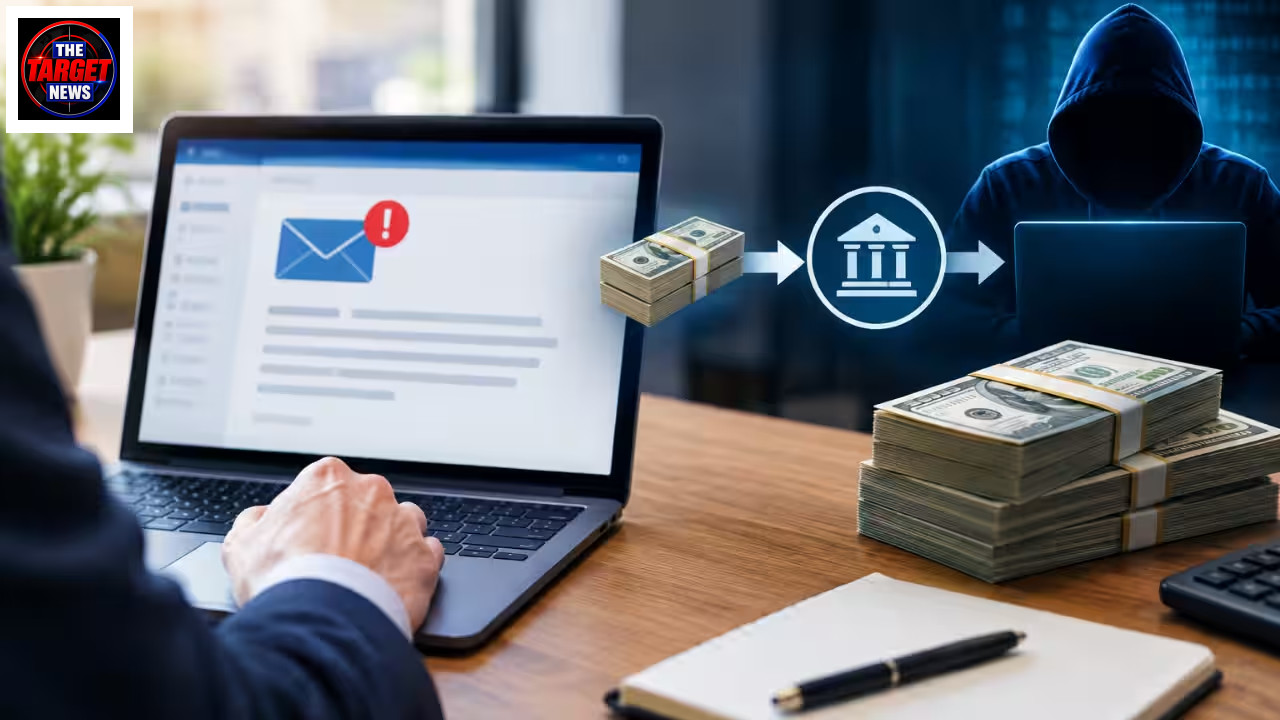

टारगेट न्यूज़ की विशेष रिपोर्ट: हाल ही में सामने आए एक चौंकाने वाले मामले ने कॉर्पोरेट जगत की सुरक्षा व्यवस्था पर गंभीर सवाल खड़े कर दिए हैं। आयोवा स्थित एक कंपनी को ‘बिजनेस ईमेल कॉम्प्रोमाइज’ (BEC) के जरिए 8,00,000 डॉलर से अधिक का चूना लगाया गया। यह धोखाधड़ी इतनी शातिर थी कि कंपनी के कर्मचारी लंबे समय तक इसे एक वैध लेनदेन समझते रहे। हालांकि, चार साल की लंबी कानूनी लड़ाई और संघीय जांच के बाद, अधिकारियों ने लगभग 3,75,000 डॉलर की राशि बरामद करने में सफलता हासिल की है, लेकिन शेष राशि अभी भी साइबर अपराधियों की पहुंच में है।
घटना की गहराई और प्रमुख पहलू (Deep Breakdown)
- धोखाधड़ी का तरीका: स्कैमर्स ने कंपनी के वेंडर के ईमेल को हैक किया और फर्जी इनवॉइस तैयार किए, जिससे कर्मचारियों को लगा कि भुगतान वास्तविक है।
- वित्तीय नुकसान: कंपनी ने कुल 8,00,000 डॉलर से अधिक की राशि धोखे से ट्रांसफर कर दी, जो सीधे अपराधियों के खातों में गई।
- जांच का दायरा: संघीय जांच एजेंसियों ने मनी लॉन्ड्रिंग के रास्तों का पीछा किया, जिसमें वेल्स फार्गो बैंक का एक खाता भी शामिल था।
- रिकवरी की स्थिति: चार साल के अथक प्रयासों के बाद केवल 3,75,000 डॉलर ही वापस मिल सके, जो कुल नुकसान का आधा हिस्सा भी नहीं है।
पृष्ठभूमि और बड़ा परिदृश्य (Background & Context)
बिजनेस ईमेल कॉम्प्रोमाइज (BEC) आज के डिजिटल युग में सबसे खतरनाक साइबर अपराधों में से एक बन गया है। इसमें अपराधी किसी कंपनी के वरिष्ठ अधिकारियों या भरोसेमंद वेंडर्स के ईमेल अकाउंट्स को हैक करते हैं या उनकी हूबहू नकल करते हैं। आयोवा की इस कंपनी के मामले में, स्कैमर्स ने वेंडर के साथ होने वाले नियमित संचार का अध्ययन किया और फिर बहुत ही बारीकी से फर्जी इनवॉइस भेजे। यह हमला इतना सटीक था कि कंपनी की आंतरिक लेखा-जोखा प्रणाली भी इसे पकड़ने में विफल रही।

संघीय जांच ब्यूरो (FBI) के आंकड़ों के अनुसार, BEC के माध्यम से हर साल अरबों डॉलर का नुकसान होता है। इस मामले में, जब कंपनी को एहसास हुआ कि वे ठगी का शिकार हुए हैं, तब तक पैसा कई अंतरराष्ट्रीय खातों में भेजा जा चुका था। जांचकर्ताओं ने वेल्स फार्गो बैंक के एक खाते को ट्रैक किया, जिसमें से कुछ धन बरामद किया गया, लेकिन बाकी पैसा क्रिप्टोकरेंसी या अन्य जटिल मनी लॉन्ड्रिंग माध्यमों के जरिए गायब हो गया।
प्रभाव और दूरगामी परिणाम (Impact Analysis)
इस घटना का प्रभाव केवल वित्तीय नुकसान तक सीमित नहीं है। यह कंपनी की प्रतिष्ठा और उसके परिचालन पर भी गहरा असर डालता है। जब कोई कंपनी इतनी बड़ी रकम खोती है, तो उसे अपने कर्मचारियों की छंटनी, निवेश में कटौती या परिचालन लागत को कम करने जैसे कठिन निर्णय लेने पड़ते हैं। इसके अलावा, यह घटना अन्य कंपनियों के लिए एक चेतावनी है कि वे अपनी साइबर सुरक्षा नीतियों को कितना मजबूत रखें।
साइबर सुरक्षा विशेषज्ञों का मानना है कि ‘मानवीय भूल’ ही इन हमलों की सबसे बड़ी कमजोरी है। जब तक कंपनियां मल्टी-फैक्टर ऑथेंटिकेशन (MFA) और भुगतान सत्यापन की सख्त प्रक्रियाओं को लागू नहीं करतीं, तब तक वे ऐसे हमलों के प्रति संवेदनशील बनी रहेंगी।
यह मामला यह भी दर्शाता है कि साइबर अपराधियों के खिलाफ कानूनी कार्रवाई कितनी धीमी और जटिल है। चार साल का समय रिकवरी के लिए बहुत लंबा होता है, और अक्सर तब तक अपराधी अपनी पहचान बदल चुके होते हैं।
अंतिम निष्कर्ष (Final Takeaway)
आयोवा की इस कंपनी का अनुभव एक कड़वा सबक है कि डिजिटल युग में ‘भरोसा’ ही सबसे बड़ा जोखिम बन सकता है। हालांकि 3,75,000 डॉलर की रिकवरी एक छोटी जीत है, लेकिन यह इस बात की याद दिलाती है कि साइबर अपराधों में धन की वापसी की दर बेहद कम है। कंपनियों के लिए अनिवार्य है कि वे अपने कर्मचारियों को नियमित रूप से प्रशिक्षित करें, ईमेल संचार की पुष्टि के लिए ‘आउट-ऑफ-बैंड’ सत्यापन (जैसे फोन कॉल) का उपयोग करें और अपनी वित्तीय सुरक्षा प्रणालियों का नियमित ऑडिट करवाएं। सुरक्षा में किया गया निवेश, बाद में होने वाले भारी नुकसान से कहीं बेहतर है।